Gobierno e Innovación · Serie: ClaseMundial
Veinte años en WordPress, hasta ayer
Ensayo
Empecé a usar WordPress hace casi veinte años. Entre el 2007 y el 2010 desarrollamos plugins para montar páginas a corredores, tasadores, notarios y otros profesionales, integradas con nuestro sistema, ListMax. WordPress hacía de manejador de contenido. Siempre tuvo detractores, inclusive dentro de nuestro propio equipo de desarrollo, pero era fácil de configurar, integramos nuestro servicio mediante un plugin y le dábamos al cliente control de su página minimizando las llamadas de apoyo. Con más uso, siempre venían más peticiones y luego más plugins, como un integrador de newsletter, un carrusel más dinámico, etc., y con más plugins, más lenta la página y más problemas. Como todo en tecnología, no era perfecto.
Cuando salí del gobierno en el 2015, comencé un blog para contar y escribir mis historias e ideas que forman parte de este newsletter. Lo hice en WordPress y ahí se quedó por una década, estable, sin muchos problemas. Con los años monté una cuenta centralizada con una configuración casi idéntica para todo: Elementor, Yoast, Mailchimp, WooCommerce. Sobre esa base corrían muchas páginas relacionadas a mis proyectos: la serie de charlas de Dear Fiscal Board, el libro Episodio 4 con su sistema de venta en línea, el landing page de Urbital y la página de Upside Realty, por mencionar algunas. Cuando alguien me pedía una página, lo refería a mi contacto principal que me ayudaba con esas configuraciones. Mi trabajo nunca fue vender servicios web, era mantener control de mis proyectos.
Qué cambió
Este año, el problema de seguridad cambió de escala. Según el informe 2026 de Patchstack, en 2025 se encontraron 11,334 vulnerabilidades nuevas en el ecosistema WordPress, 42% más que el año anterior. El 46% de las vulnerabilidades en plugins no tenían parchos al momento de hacerse públicas, y la mediana para que una falla de alto impacto se explote masivamente es de solo 5 horas.
| 11,334 | Vulnerabilidades nuevas en 2025 |
| 46% | Sin parcho al hacerse públicas |
| 5 h | Mediana hasta explotarse |
En julio llegó WP2Shell: una cadena de fallas en el propio núcleo de WordPress que permite tomar control de un sitio sin contraseña. Fue descubierta en gran parte por un modelo de IA, que identificó tanto la inyección SQL inicial como la ruta para ejecutar código remoto.
Hasta hace 1-2 años, las páginas pequeñas podían correr a pesar de estos riesgos, porque para un "hacker" seguramente no valía la pena atacar. Encontrar fallas costaba tiempo y dinero, pero ahora buscar vulnerabilidades es barato y automático, y cada plugin que instalaste hace 2, 3, 4 o 5 años y que no has actualizado o desactivado es una puerta de entrada.
Diálogo 1 · 3 dic · San Juan: Crisis Engineering, con los autores por primera vez en Puerto Rico. Reservar →
Por qué cuesta tanto cambiar
No es fácil abandonar algo que llevas veinte años configurando y manejando de cierta forma. Me tomó todo un año ir haciendo los ajustes. Y si mi caso sirve de algo, es para entender por qué los cambios tecnológicos son tan delicados y lentos. Es el mismo problema a otra escala: el gobierno implanta un ERP que altera cómo trabaja todo el mundo, mientras la tecnología avanza con IA a una velocidad que hace preguntarse cuán obsoleto estará antes de terminar de implantarse.
Las organizaciones no migran cuando aparece algo mejor. Migran cuando quedarse se vuelve más caro que irse.
Para mí, ese momento llegó.
Ya. Se fue.
Hace unas semanas migré GianGonz.com y ayer moví Urbital.io. Mis páginas ahora se manejan conversando con Claude Code desde el terminal, con GitHub como repositorio para guardar versiones y regresar cuando rompo algo, y Netlify para el hosting. Sin panel de plugins que actualizar. Sin PHP corriendo en el servidor de una página que no lo necesita.
No es para todo el mundo. Si tienes una tienda compleja y nadie en tu equipo quiere tocar código, quizás lo responsable es quedarte en WordPress + WooCommerce o en Shopify con hosting administrado, actualizaciones automáticas y la menor cantidad posible de plugins. Pero si tu página es mayormente contenido (presentación, servicios, blog, portafolio), hoy puedes tener algo más rápido, más seguro y que controlas por completo, sin depender de que treinta desarrolladores distintos suban parchos a tiempo.
Qué hacer esta semana si estás en WordPress
- Confirma que estás en la versión más reciente de WordPress.
- Haz inventario de plugins y elimina (no desactives: elimina) los que no usas.
- Revisa cuándo fue la última actualización de cada plugin que queda. Si lleva más de un año abandonado, es un riesgo.
- Asegúrate de tener copias de seguridad fuera del servidor.
Hablemos
Estamos en una crisis de seguridad. No es exclusiva de WordPress ni de las páginas pequeñas: va a impactar a todas las empresas, porque encontrar fallas ya es barato, rápido y automático. Quien sepa manejarla, en vez de sólo reaccionar, va a tener una ventaja que pocos tienen.
Las crisis no se reaccionan. Se diseña la respuesta. De eso trata ClaseMundial. El Diálogo 1, Crisis Engineering, es el 3 de diciembre de 2026 en San Juan, con Mikey Dickerson (lideró el rescate de Healthcare.gov y fue Deputy CIO de Estados Unidos), Marina Nitze (ex CTO de Asuntos de Veteranos) y Matthew Weaver (miembro fundador de Site Reliability Engineering en Google). Son el equipo que gobiernos y empresas llaman cuando sus sistemas colapsan, y es la primera vez que vienen a Puerto Rico.
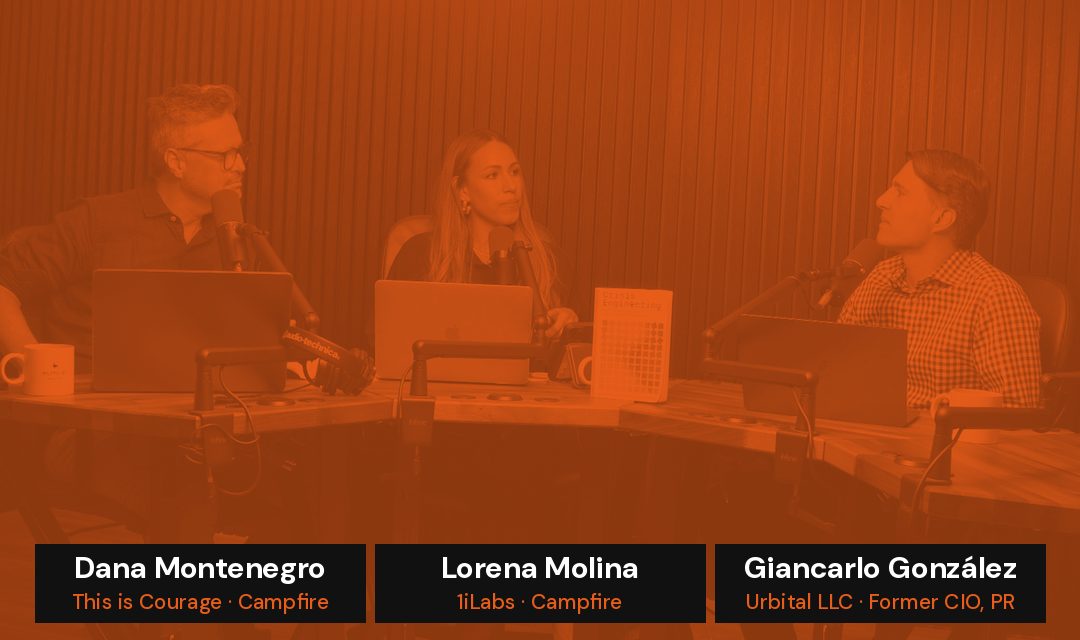
ClaseMundial · Diálogo 1: Crisis Engineering en Puerto Rico
Jueves, 3 de diciembre de 2026 · Piloto Venues, San Juan
Ver la página · Patrocinios · Directorio · info@clasemundialpr.com